
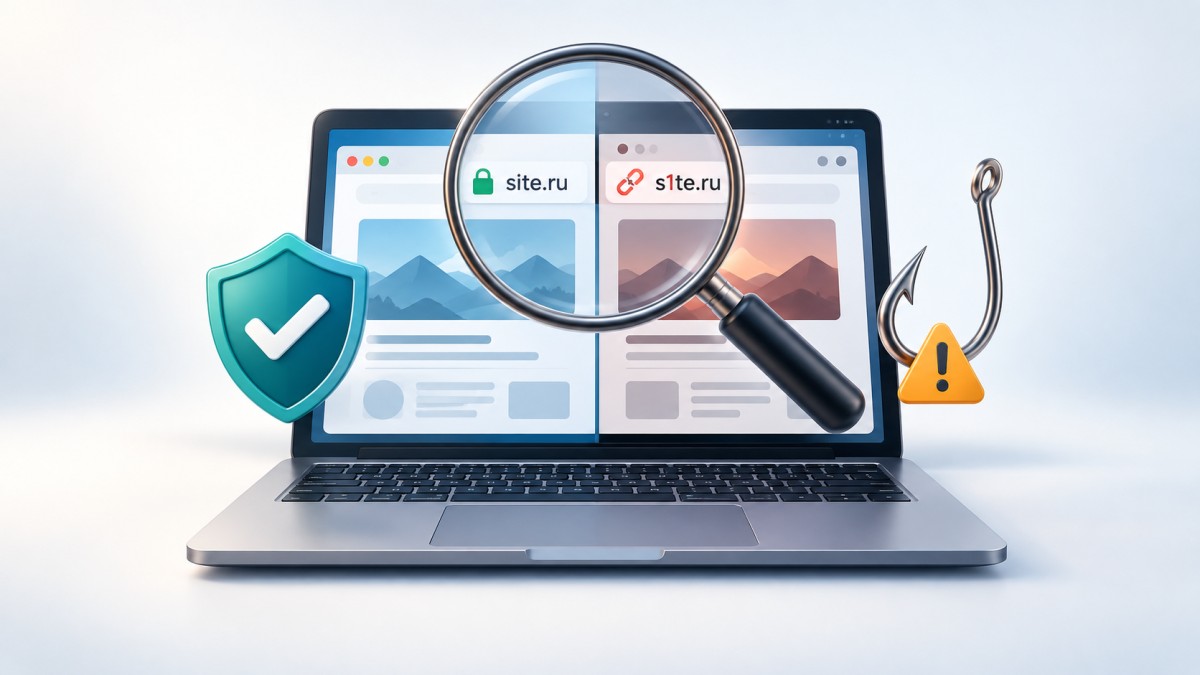
Чтобы отличить настоящий сайт от фишингового, внимательно проверьте адрес в строке браузера. Домен должен точно совпадать с официальным, без лишних слов, заменённых букв и постороннего окончания. Не вводите пароль, код подтверждения или данные карты, если перешли по неожиданной ссылке: откройте нужный сервис через сохранённую закладку, официальное приложение или вручную набранный адрес.
Фишинговый сайт имитирует страницу банка, магазина, государственного сервиса, службы доставки, социальной сети или другой известной организации. Его задача — убедить посетителя передать конфиденциальные данные, перевести деньги, скачать вредоносный файл либо предоставить доступ к устройству. Дизайн подделки может почти полностью совпадать с оригиналом, поэтому логотип, цвета и аккуратная вёрстка ничего не доказывают.
Содержание
Как правильно проверить адрес сайта
Адресная строка браузера — главный источник информации. Смотрите не на название страницы и не на текст ссылки в письме, а на фактический адрес открытого сайта. Мошенники могут написать на кнопке правильное название организации, но направить пользователя на совершенно другой домен.
Найдите основной домен
Домен следует читать внимательно, уделяя особое внимание его окончанию. Представим, что официальный адрес условного сервиса — mybank.example. Адрес login.mybank.example может быть его поддоменом, потому что заканчивается на точный официальный домен. Адреса mybank-secure.example и mybank.example.account-check.example относятся уже к другим доменам.
Важно: знакомое название в начале длинного адреса не подтверждает подлинность страницы. Определяющим является домен, к которому действительно подключён браузер.
Особое внимание требуется адресам со сложными национальными и составными доменными зонами. Если структура адреса непонятна, не пытайтесь угадать владельца. Закройте страницу и откройте сервис способом, которому доверяете.
Ищите незаметные подмены
Фишинговый адрес часто отличается от настоящего всего одной деталью:
- пропущенной, добавленной или переставленной буквой;
- цифрой вместо похожей буквы, например нулём вместо латинской o;
- дефисом или дополнительным словом вроде login, secure, verify, bonus или payment;
- другой доменной зоной;
- похожим символом из другого алфавита;
- очень длинной последовательностью поддоменов;
- набором символов, начинающимся с xn--, если вы не ожидали международное доменное имя.
Само по себе непривычное написание ещё не доказывает мошенничество, но требует независимой проверки. Не исправляйте подозрительный адрес вручную по одной букве: безопаснее открыть новую вкладку и заново набрать известный официальный домен.
Учитывайте служебные части ссылки
В длинной ссылке могут встречаться название бренда, знак @, параметры после вопросительного знака и другие отвлекающие элементы. Например, в условном адресе https://mybank.example@account-check.example соединение устанавливается с account-check.example, а знакомая часть перед знаком @ не определяет владельца сайта.
Сокращённые ссылки и QR-коды скрывают конечный адрес. Они не обязательно опасны, но по ним нельзя заранее понять, куда произойдёт переход. Не используйте такой способ для входа в финансовый или другой важный аккаунт, если сообщение пришло неожиданно.
Основные признаки фишингового сайта
Ни один косвенный признак не даёт абсолютного ответа, поэтому оценивайте их вместе. Чем больше совпадений, тем опаснее продолжать работу со страницей.
| Что проверить | Обычная ситуация | Повод остановиться |
|---|---|---|
| Адрес | Точно совпадает с известным официальным доменом | Есть лишние слова, замены символов или другое окончание |
| Причина перехода | Вы сами открыли нужный сервис | Ссылка пришла в неожиданном письме, сообщении или рекламе |
| Тон сообщения | Спокойное объяснение и возможность проверить информацию | Угрозы, срочность, обещание приза или требование действовать немедленно |
| Запрашиваемые данные | Информация соответствует выполняемой операции | Просят код подтверждения, полный набор платёжных данных или чужой пароль |
| Действие на устройстве | Обычная работа в браузере или известном приложении | Требуют установить файл, расширение, неизвестное приложение либо включить удалённый доступ |
Дополнительными сигналами могут быть ошибки в тексте, смешение языков, неработающие разделы, странные способы оплаты, отсутствие привычных функций и неожиданная повторная авторизация. Однако грамотный текст и рабочее меню не подтверждают подлинность: мошенники способны скопировать страницу целиком.
Опасный сценарий: сообщение сообщает о блокировке, долге, возврате денег, выигрыше или подозрительной операции, а затем требует срочно перейти по ссылке. Давление на эмоции мешает внимательно проверить адрес.
Что означает HTTPS и значок защищённого соединения
HTTPS означает, что данные между браузером и открытым сайтом передаются по зашифрованному соединению. Это полезная защита от перехвата, но она не подтверждает честность владельца страницы. Фишинговый сайт также может работать по HTTPS.
Поэтому наличие HTTPS следует считать обязательным техническим минимумом для передачи конфиденциальных данных, но не знаком подлинности. Отсутствие предупреждений браузера тоже не гарантирует безопасность: браузер может ещё не знать о новой мошеннической странице.
Запомните: защищённое соединение с поддельным сайтом остаётся соединением с поддельным сайтом. Сначала проверяйте домен, затем остальные признаки.
Как безопасно проверить подозрительный сайт
- Ничего не вводите и не скачивайте. Не нажимайте кнопки входа, оплаты, разрешения уведомлений или установки программы.
- Откройте адресную строку полностью. На телефоне коснитесь её, чтобы увидеть домен, а не только название страницы.
- Сравните адрес с независимым источником. Используйте ранее сохранённую закладку, официальное приложение, документ организации или адрес, который вы уже вводили самостоятельно.
- Откройте сервис отдельно. Создайте новую вкладку и вручную наберите проверенный домен. Не переходите повторно по ссылке из сообщения.
- Проверьте заявленное событие внутри аккаунта. Если письмо говорит о платеже, заказе или блокировке, найдите соответствующую информацию в личном кабинете, открытом безопасным способом.
- Свяжитесь с организацией по известному каналу. Используйте номер из официального приложения, с банковской карты, договора или другого надёжного источника, а не контакты с подозрительной страницы.
На компьютере можно навести указатель на ссылку и посмотреть адрес перехода, не нажимая её. На мобильном устройстве предварительный просмотр иногда открывается долгим нажатием. Но эти приёмы не заменяют проверку конечного адреса: ссылка может вести через несколько перенаправлений.
Результат поисковой выдачи также не является автоматическим подтверждением подлинности. Перед переходом проверяйте подпись адреса, а после открытия — фактический домен в браузере. Рекламное объявление, высокая позиция или профессиональное описание страницы сами по себе ничего не гарантируют.
Если сомнения остаются
Откажитесь от операции и вернитесь к ней позже через проверенный канал. Настоящая организация допускает независимую проверку обращения. Срочность сообщения не должна заставлять рисковать паролем, деньгами или устройством.
Какие запросы особенно опасны
Закройте страницу и свяжитесь с организацией отдельно, если сайт неожиданно просит:
- сообщить код из SMS, push-уведомления или приложения подтверждения;
- ввести пароль от почты, банка или другого сервиса для получения выплаты;
- указать данные карты вместе с кодом безопасности и одноразовым кодом;
- перевести деньги на новую карту, телефон, электронный кошелёк или счёт под предлогом защиты средств;
- установить программу удалённого доступа, неизвестное мобильное приложение или расширение браузера;
- отключить защиту устройства либо проигнорировать предупреждение браузера;
- загрузить документ или архив, которого вы не запрашивали;
- предоставить доступ к экрану во время входа или проведения операции.
Контекст имеет значение: некоторые сервисы действительно используют коды подтверждения или запрашивают платёжные сведения. Опасность возникает, когда запрос неожиданен, действие инициировал неизвестный отправитель или данные требуют передать не тому сервису, которому они принадлежат.
Что делать, если вы уже ввели данные
Действуйте с другого доверенного устройства или через официальное приложение. Не возвращайтесь на подозрительную страницу для отмены операции.
- Если введён пароль, немедленно смените его на настоящем сайте. Если тот же пароль использовался в других местах, замените его и там на уникальный.
- Завершите незнакомые сеансы. Проверьте историю входов, подключённые устройства, резервные контакты, правила пересылки почты и изменения профиля.
- Включите многофакторную защиту. Сохраните резервные способы восстановления в безопасном месте.
- Если раскрыты банковские данные или совершён перевод, срочно обратитесь в банк. Используйте официальный номер или чат внутри проверенного приложения и следуйте инструкциям банка по защите карты и счёта.
- Если был скачан или запущен файл, прекратите важные операции на устройстве. Отключите его от сети, запустите проверку средствами защиты и при необходимости обратитесь к специалисту.
- Сохраните доказательства. Зафиксируйте адрес сайта, текст сообщения, отправителя, время и сведения об операции, не открывая опасные вложения повторно.
- Предупредите затронутый сервис и близких. Это особенно важно, если злоумышленники могли получить доступ к почте, мессенджеру или списку контактов.
Совет: после компрометации почты сначала защитите именно её. Через почтовый ящик часто можно восстанавливать доступ к другим аккаунтам.
Краткий чек-лист перед входом или оплатой
- Я сам собирался открыть этот сайт, а не действую под давлением сообщения.
- Домен полностью совпадает с официальным адресом.
- В адресе нет лишних слов, заменённых символов и неожиданной доменной зоны.
- Я открыл сервис через закладку, вручную введённый адрес или официальное приложение.
- Запрашиваемые данные действительно нужны для выбранного мной действия.
- Сайт не требует передать одноразовый код постороннему человеку.
- Меня не заставляют срочно переводить деньги, устанавливать программу или отключать защиту.
- При сомнениях я могу подтвердить информацию через независимый официальный канал.
Главное правило: доверяйте не внешнему виду страницы, а точному адресу и самостоятельно выбранному способу входа. Если сайт вызывает хотя бы небольшое сомнение, не передавайте данные и начните проверку заново через известный официальный канал.
Частые ошибки
Частые вопросы
Можно ли считать сайт настоящим, если рядом с адресом есть значок защищённого соединения?
Нет. Такой значок говорит о шифровании соединения, но не подтверждает добросовестность владельца сайта. Фишинговые страницы тоже могут использовать HTTPS, поэтому необходимо проверять точный домен.
Как проверить ссылку, не открывая её?
На компьютере наведите указатель на ссылку и посмотрите адрес, который показывает браузер. На телефоне может помочь долгое нажатие и предварительный просмотр. Если адрес скрыт, сокращён или непонятен, не переходите по ссылке: откройте нужный сервис самостоятельно.
Может ли фишинговый сайт выглядеть точно как официальный?
Да. Логотип, тексты, формы и другие элементы страницы можно скопировать. Поэтому внешний вид не является доказательством подлинности — решающее значение имеют домен, источник перехода и характер запрашиваемых действий.
Что делать, если письмо выглядит настоящим, но просит срочно войти в аккаунт?
Не нажимайте ссылку из письма. Откройте официальный сайт через закладку, вручную введённый адрес или приложение и проверьте уведомления в личном кабинете. При необходимости свяжитесь с организацией по известному официальному каналу.
Безопасно ли открывать сайт из результатов поиска?
Положение в поиске и наличие рекламной отметки не гарантируют подлинность. Перед переходом проверяйте отображаемый адрес, а после открытия — фактический домен в адресной строке.
Что делать, если на фишинговом сайте был введён пароль?
Сразу откройте настоящий сервис безопасным способом и смените пароль. Завершите незнакомые сеансы, проверьте настройки восстановления, включите многофакторную защиту и замените такой же пароль во всех других аккаунтах.
Что делать после ввода данных банковской карты?
Немедленно свяжитесь с банком через официальный номер или приложение, объясните ситуацию и выполните предложенные меры защиты. Не используйте телефон или чат, указанные на подозрительном сайте.